
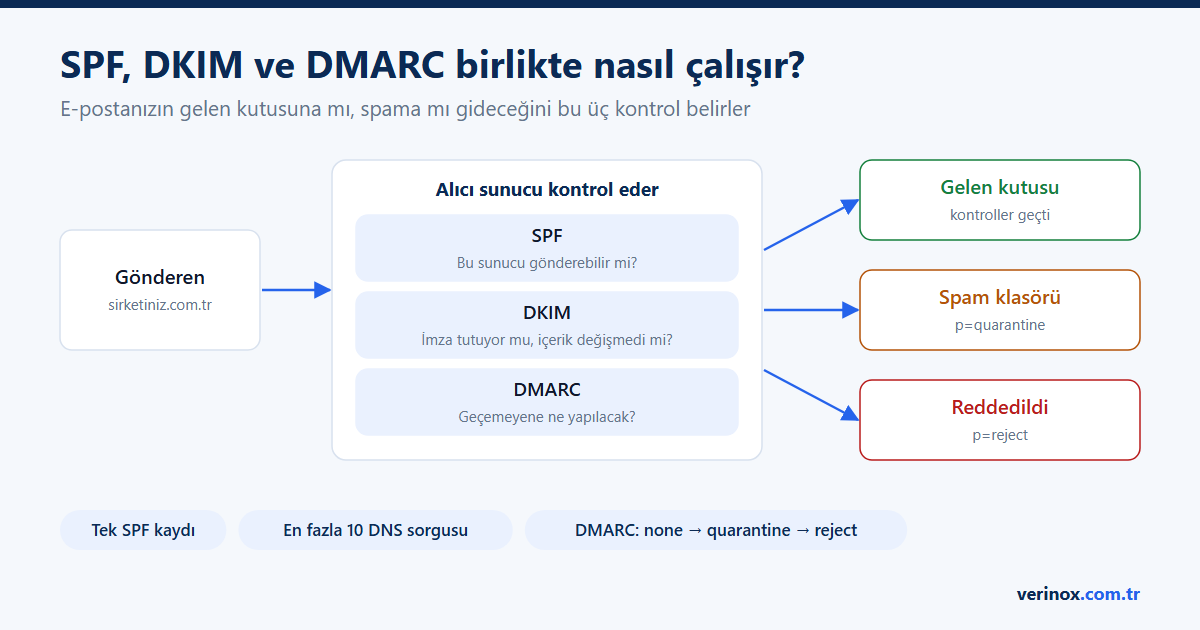
SPF, DKIM ve DMARC, alan adınız adına gönderilen e-postaların gerçekten sizden geldiğini kanıtlayan üç DNS kaydıdır. SPF hangi sunucuların sizin adınıza e-posta gönderebileceğini listeler, DKIM her e-postaya dijital imza ekler, DMARC ise bu iki kontrolden geçemeyen e-postalara ne yapılacağını söyler. Bu kayıtlar eksikse Gmail ve Outlook gibi servisler e-postalarınızı şüpheli bulur ve spam klasörüne atar, hatta hiç teslim etmez.
Neden bu kadar önemli oldu?
E-posta protokolü, gönderen adresinin doğruluğunu kendiliğinden kontrol etmez. Herkes ceo@sirketiniz.com.tr adresinden geliyormuş gibi görünen bir e-posta yazabilir. Oltalama (phishing) saldırılarının büyük kısmı bu açığı kullanır.
Bu yüzden büyük e-posta sağlayıcıları kuralları sıkılaştırdı. Google ve Yahoo, Şubat 2024'ten itibaren günde 5.000'den fazla e-posta gönderenlerden SPF, DKIM ve DMARC'ın üçünü birden zorunlu tutuyor. Daha az e-posta gönderenler için de en az SPF ya da DKIM bekleniyor. Küçük bir işletme bile olsanız, kayıtları eksik bir alan adından giden teklifleriniz ve faturalarınız müşterinizin gelen kutusuna ulaşmayabilir.
SPF kaydı nedir?
SPF (Sender Policy Framework), alan adınızın DNS'ine eklenen bir TXT kaydıdır ve sizin adınıza e-posta göndermeye yetkili sunucuları listeler. Örnek:
v=spf1 mx a include:_spf.saglayici.com ~allv=spf1: kaydın SPF olduğunu belirtir.mxvea: alan adınızın MX ve A kayıtlarındaki sunuculara izin verir.include:: başka bir servisin (e-posta sağlayıcınız, bülten aracınız) sunucularını ekler.~all: listede olmayan sunuculardan gelen e-postaları "şüpheli" işaretler.-allise doğrudan reddettirir.
İki kritik kural:
- Bir alan adında yalnızca bir SPF kaydı olabilir. Yeni bir servis eklerken yeni kayıt açmayın, mevcut kayda
include:ekleyin. - SPF kontrolü en fazla 10 DNS sorgusuna izin verir. Çok sayıda
include:eklerseniz bu sınır aşılır ve SPF tamamen geçersiz sayılır.
DKIM nedir?
DKIM (DomainKeys Identified Mail), gönderdiğiniz her e-postaya şifreli bir imza ekler. Alıcı sunucu, imzayı alan adınızın DNS'inde yayınlanan açık anahtarla doğrular. İmza tutuyorsa iki şey kanıtlanmış olur: e-posta gerçekten sizin sunucunuzdan çıkmıştır ve yolda değiştirilmemiştir.
DKIM kaydı yine bir TXT kaydıdır ve secici._domainkey.alanadiniz.com.tr biçiminde bir adda durur. Anahtarı siz üretmezsiniz; e-posta hizmetinizin panelinde DKIM'i etkinleştirdiğinizde size hazır değer verilir, siz yalnızca DNS'e eklersiniz.
DMARC nedir?
DMARC (Domain-based Message Authentication, Reporting and Conformance), SPF ve DKIM kontrollerinin sonucuna göre alıcı sunucuya talimat verir. _dmarc adına eklenen bir TXT kaydıdır:
v=DMARC1; p=none; rua=mailto:dmarc@alanadiniz.com.trp değeri politikayı belirler:
| Politika | Anlamı | Ne zaman kullanılır? |
|---|---|---|
| p=none | Sadece izle, rapor gönder | İlk 2–4 hafta |
| p=quarantine | Kontrolü geçemeyenleri spama at | Raporlar temizlendikten sonra |
| p=reject | Kontrolü geçemeyenleri reddet | Tüm gönderim kaynakları doğrulandığında |
rua adresine gelen raporlar, alan adınız adına hangi sunucuların e-posta gönderdiğini gösterir. Unuttuğunuz bir bülten aracını ya da fatura yazılımını bu raporlardan fark edebilirsiniz.
Doğru kurulum sırası
Kayıtları rastgele eklemek yerine şu sırayı izleyin:
- Alan adınız adına e-posta gönderen tüm servisleri listeleyin: e-posta sağlayıcınız, web sitenizin iletişim formu, bülten aracı, muhasebe yazılımı.
- Tek bir SPF kaydında hepsini birleştirin.
- E-posta hizmetinizde DKIM'i etkinleştirip verilen kaydı DNS'e ekleyin. Bülten aracınız da DKIM sunuyorsa onu da ekleyin.
- DMARC'ı
p=noneile başlatın ve raporları birkaç hafta izleyin. - Raporlarda yabancı ya da unutulmuş kaynak kalmadığında
p=quarantine, ardındanp=rejectseviyesine geçin.
DNS kayıtlarının nasıl eklendiğini ve TXT kaydının ne olduğunu DNS nedir yazımızda anlattık.
Kayıtlar doğru ama e-postalar hâlâ spama düşüyorsa
SPF, DKIM ve DMARC kimlik doğrulamadır; tek başına teslimat garantisi değildir. Şunlara da bakın:
- Gönderen sunucunun IP itibarı. Paylaşımlı ve kötü yönetilen sunuculardan çıkan e-postalar kara listelere girebilir.
- İçerik. Tamamı büyük harf konu satırları, tek bir görselden oluşan e-postalar ve kısaltılmış bağlantılar spam puanını artırır.
- Ücretsiz adreslerden gönderim. Gmail adresinden "şirket adına" giden e-postalar güven vermez; nedenini kurumsal e-posta nedir yazımızda anlattık.
- Gelen e-postadaki spam. Sorun gönderdiklerinizde değil de gelen kutunuzu dolduran spamlerse, spam koruması hizmeti gelen e-postaları sunucuya ulaşmadan süzer.
Verinox kurumsal e-posta ve mail hosting hizmetlerinde SPF ve DKIM için gereken kayıtlar size hazır verilir; alan adınız Verinox'taysa ekleme işlemini destek ekibimiz sizinle birlikte yapabilir.
Senaryo: web sitesi formu e-posta gönderiyor ama spama düşüyor
Sık karşılaşılan bir durumu adım adım ele alalım. Şirketinizin e-postası bir kurumsal e-posta hizmetinde, web siteniz ise ayrı bir hostingde. Sitedeki iletişim formu bilgi@sirketiniz.com.tr adresinden bildirim gönderiyor ve bu bildirimler spama düşüyor.
Sebebi şudur: SPF kaydınız yalnızca e-posta sağlayıcınızın sunucularını listeliyor, form ise web sunucusundan gönderiliyor. Alıcı taraf, "bu sunucunun bu alan adı adına göndermeye yetkisi yok" diye işaretliyor.
İki çözüm var:
- Formu SMTP ile gönderin. Form eklentisinin ayarlarından gönderimi doğrudan kurumsal e-posta hesabınız üzerinden yapın. Böylece e-posta yetkili sunucudan çıkar, SPF ve DKIM kendiliğinden geçer. Önerdiğimiz yol budur.
- Web sunucusunu SPF'e ekleyin. SPF kaydına web sunucusunun IP adresini
ip4:ile ekleyin. Bu yöntem SPF'i geçirir ama DKIM imzası olmadığı için DMARC'ı sıkılaştırdığınızda yine sorun çıkabilir.
Kendinizi kontrol edin: 5 dakikalık test
Kayıtlarınızın çalışıp çalışmadığını öğrenmek için uzman olmanız gerekmez:
- Kendi alan adınızdaki bir adresten kişisel bir Gmail adresine kısa bir e-posta gönderin.
- Gmail'de e-postayı açın, sağ üstteki üç noktadan Orijinali göster seçeneğine tıklayın.
- Üstteki özet tabloda SPF, DKIM ve DMARC satırlarına bakın.
- Üçü de PASS ise kurulum tamamdır. FAIL ya da NONE gören satır, eksik ya da hatalı kaydı gösterir.
- Aynı testi alan adınız adına e-posta gönderen diğer servisler (bülten aracı, fatura programı) için de tekrarlayın.
Sık sorulan sorular
SPF kaydı eklemek e-postalarımı bozar mı?
Yanlış yazılmış bir SPF kaydı, kendi gönderdiğiniz e-postaların reddedilmesine yol açabilir. Bu yüzden -all yerine önce ~all ile başlayın ve tüm gönderim kaynaklarınızı kayda eklediğinizden emin olun.
DMARC'ı hemen p=reject yapabilir miyim?
Yapabilirsiniz ama önermiyoruz. Unuttuğunuz bir servis (örneğin fatura programınız) varsa onun gönderdiği e-postalar da reddedilir. Önce p=none ile raporları izleyin.
Kayıtlarımın doğru olduğunu nasıl test ederim?
Kendinize ait bir Gmail adresine e-posta gönderin, açıp "Orijinali göster" seçeneğine tıklayın. SPF, DKIM ve DMARC satırlarında "PASS" görüyorsanız kayıtlar çalışıyordur.
DMARC raporlarını nasıl okurum?
Raporlar XML biçiminde gelir ve doğrudan okunması zordur. Ücretsiz DMARC rapor analiz servisleri bu dosyaları tabloya çevirir; hangi IP'nin sizin adınıza ne kadar e-posta gönderdiğini ve kontrollerden geçip geçmediğini gösterir.
Bu yazı işinize yaradı mı?