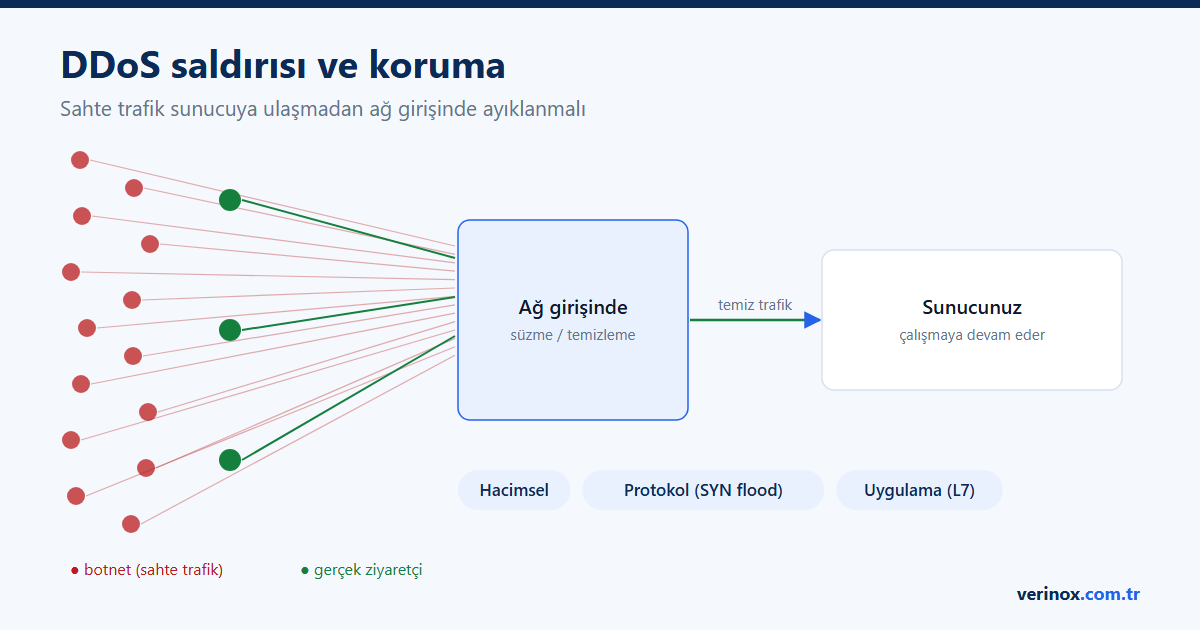
DDoS (Distributed Denial of Service, dağıtık hizmet engelleme) saldırısı, binlerce farklı cihazdan aynı anda gönderilen sahte trafikle bir web sitesini, sunucuyu ya da ağı gerçek kullanıcılara hizmet veremez hale getirme girişimidir. Saldırgan genellikle sizin sisteminize sızmaz, verilerinizi çalmaz; amacı sizi bir süreliğine erişilemez kılmaktır. Bu da e-ticaret sitesi, oyun sunucusu ya da online hizmet veren bir işletme için doğrudan para ve itibar kaybı demektir.
DDoS saldırısı nasıl yapılır?
Saldırılar çoğunlukla botnet denen ağlarla yapılır. Botnet; güvenlik açığı olan kameralar, modemler, ele geçirilmiş sunucular ve zararlı yazılım bulaşmış bilgisayarlardan oluşur. Sahipleri çoğu zaman cihazlarının bir saldırıya katıldığını bilmez. Saldırgan bu cihazlara tek komutla aynı hedefe trafik göndermelerini söyler.
"Dağıtık" kelimesi bu yüzden önemlidir: trafik tek bir adresten değil, dünyanın her yerinden binlerce adresten geldiği için, tek bir IP adresini engelleyerek saldırıyı durduramazsınız.
DDoS saldırısı türleri
| Tür | Hedef | Örnek | Nasıl hissedilir? |
|---|---|---|---|
| Hacimsel | Ağ bant genişliği | UDP flood, DNS/NTP yansıtma | Sunucu tamamen ulaşılmaz olur |
| Protokol | Sunucu ve ağ cihazlarının bağlantı tabloları | SYN flood | Bağlantılar kurulamaz, ping bile zorlaşır |
| Uygulama katmanı (L7) | Web uygulaması | HTTP flood, arama/giriş sayfasına yoğun istek | Sunucu açık ama site çok yavaş ya da 500/503 hatası |
Hacimsel saldırılar
Hattınızı sahte paketlerle doldurur. Saldırganlar sıklıkla yansıtma (reflection) tekniğini kullanır: yanlış ayarlanmış DNS ya da NTP sunucularına kaynak adresi sizin IP'niz olacak şekilde küçük bir soru gönderirler, bu sunucular da size çok daha büyük cevaplar yollar. Bu tür saldırılar sunucu düzeyinde değil, ancak ağ ve veri merkezi düzeyinde süzülebilir.
Protokol saldırıları
TCP bağlantısının kurulma adımlarını kötüye kullanır. Örneğin SYN flood'da sunucuya binlerce "bağlantı başlat" isteği gönderilir ama bağlantı hiç tamamlanmaz; sunucu yarım kalmış bağlantıları beklerken gerçek kullanıcılara yer kalmaz.
Uygulama katmanı saldırıları
En sinsi türdür, çünkü trafik normal ziyaretçi gibi görünür. Saldırgan, sitenizin en ağır çalışan sayfasını (arama, filtreleme, sepet, giriş) saniyede binlerce kez çağırır. Az trafikle bile veritabanını kilitleyebilir.
Sitenizin saldırı altında olduğunu nasıl anlarsınız?
- Site birdenbire çok yavaşladı ya da tamamen açılmıyor, ama yakın zamanda bir değişiklik yapmadınız.
- Sunucu panelinde işlemci, bellek ya da ağ trafiği olağandışı yüksek.
- Erişim kayıtlarında aynı sayfaya, alışılmadık ülkelerden ya da aynı tarayıcı bilgisiyle çok sayıda istek var.
- Belirli bir saatte başlayıp aniden biten yavaşlamalar tekrar ediyor.
Her yavaşlık DDoS değildir. Yoğun bir kampanya, arama motoru botları ya da hatalı bir eklenti de benzer belirtiler verir. Erişim kayıtlarına bakmadan karar vermeyin.
DDoS saldırısından nasıl korunulur?
Altyapı tarafında
Hacimsel saldırılar sizin sunucunuza ulaşmadan, ağ girişinde süzülmelidir. Bu, sunucu üzerinde kurulan bir yazılımla yapılamaz; sağlayıcınızın altyapısının bunu desteklemesi gerekir. Kritik bir hizmet çalıştırıyorsanız sağlayıcınıza şu soruları sorun: Koruma her zaman açık mı, yoksa saldırı başladıktan sonra mı devreye giriyor? Hangi saldırı türlerini kapsıyor? Saldırı sırasında sunucum ağdan çıkarılıyor mu? Verinox'ta bu ihtiyaç için DDoS koruması hizmetimizi inceleyebilirsiniz.
Sunucu ve uygulama tarafında
- Gereksiz portları kapatın. Dışarıya yalnızca kullandığınız servisleri açın; özellikle veritabanı portlarını internete açık bırakmayın.
- İstek sınırı (rate limit) koyun. Giriş, arama ve form sayfalarında aynı IP'den gelen istek sayısını sınırlayın.
- Önbellek kullanın. Önbellekten sunulan bir sayfa, her istekte veritabanına giden bir sayfadan çok daha fazla yükü kaldırır.
- Güncel kalın. Ele geçirilmiş sunucular botnetlerin en büyük kaynağıdır; kendi sunucunuzun bir saldırının parçası olmasını da istemezsiniz.
- Yedek alın. DDoS veri silmez ama saldırılar bazen başka bir saldırıyı gizlemek için kullanılır. Güncel bir yedek her senaryoda işinizi kurtarır; ayrıntılar web sitesi yedekleme rehberimizde.
Plan yapın
Saldırı anında kimi arayacağınızı, müşterilerinize nasıl bilgi vereceğinizi ve hangi hizmetlerin öncelikli olduğunu önceden belirleyin. Kriz anında karar vermek, önceden yazılmış bir listeyi uygulamaktan çok daha yavaştır.
Hangi hizmetler daha çok hedef olur?
Oyun sunucuları, e-ticaret siteleri (özellikle kampanya dönemlerinde), finans ve bahis siteleri, rakibiyle rekabet halindeki online hizmetler ve kamuoyunda tartışılan kurumlar en sık hedef alınanlardır. Bu tür bir hizmeti VDS sunucu ya da dedicated sunucu üzerinde çalıştırıyorsanız koruma planını sunucuyu açmadan önce yapın.
Saldırı anında ilk 30 dakika
Önceden bir plan yoksa saldırı anında şu sırayı izleyin:
- Saldırı olduğunu doğrulayın. Erişim kayıtlarına ve sunucu panelindeki trafik grafiğine bakın. Yavaşlık bir yazılım hatasından da kaynaklanıyor olabilir.
- Sağlayıcınıza hemen haber verin. Saldırının başlama saatini, hedef IP adresini ve gözlemlediğiniz belirtileri iletin. Hacimsel saldırıları ancak sağlayıcı tarafında süzmek mümkündür.
- Uygulama katmanında önlem alın. Saldırı belirli bir sayfaya yönelikse o sayfayı geçici olarak önbellekten sunun ya da istek sınırını düşürün.
- Müşterilerinizi bilgilendirin. Kısa bir durum açıklaması, sessizlikten çok daha fazla güven verir.
- Kayıtları saklayın. Saldırı bittikten sonra kayıtlar hem analiz hem de olası hukuki süreç için gereklidir.
Kendi altyapımızda neler yapıyoruz?
DDoS saldırılarının büyük bölümü, ele geçirilmiş sunuculardan ve cihazlardan oluşan botnetlerden gelir. Bu yüzden bir sağlayıcının sorumluluğu yalnızca gelen saldırıyı karşılamak değil, kendi altyapısının bir saldırı kaynağına dönüşmesini önlemektir. Verinox altyapısında:
- Sanal sunuculardan çıkan trafik izlenir; bilinen botnet komuta sunucularına (abuse.ch Feodo Tracker listesi) ve Spamhaus DROP listesindeki ağlara giden bağlantılar engellenir.
- Tüm sanal sunucularda IP sahteciliği (spoofing) koruması açıktır. Bir sunucu, kendisine ait olmayan bir IP adresiyle paket gönderemez; bu, yansıtma saldırılarının temel tekniğini altyapımızda işlemez hale getirir.
- Sanal sunucular dışarıdan, internete açık bırakılmış riskli servisler için düzenli olarak taranır.
Sık sorulan sorular
DDoS saldırısı verilerimi çalar mı?
Hayır, DDoS'un amacı veri çalmak değil hizmeti durdurmaktır. Ancak saldırı sırasında başka bir saldırının gizlenmesi mümkün olduğundan kayıtlarınızı kontrol edin.
Cloudflare gibi bir hizmet tek başına yeterli mi?
Web sitesi trafiği (HTTP/HTTPS) için büyük ölçüde koruma sağlar. Ancak oyun sunucusu, e-posta ya da doğrudan IP üzerinden çalışan servisler bu tür bir vekil hizmetin arkasına alınamaz; onlar için altyapı düzeyinde koruma gerekir.
DDoS saldırısı yapmak suç mu?
Evet. Türkiye'de bilişim sistemlerinin işleyişini engellemek Türk Ceza Kanunu'nun 244. maddesi kapsamında suçtur. Saldırıya uğradıysanız kayıtları saklayın ve gerekirse hukuki yola başvurun.
Küçük bir site de DDoS saldırısına uğrar mı?
Uğrayabilir. Saldırı araçlarının ucuzlaması nedeniyle rakip, eski çalışan ya da yalnızca rastgele hedef seçen saldırganlar küçük siteleri de hedef alabilir. Küçük sitelerde en sık görülen tür, uygulama katmanına yönelik düşük hacimli saldırılardır; önbellek ve istek sınırı bunlara karşı iyi bir başlangıçtır.
Bu yazı işinize yaradı mı?